

Situácia v oblasti IT bola ku koncu roka 2024 rovnako žalostná ako na jeho začiatku – na pracovnom trhu chýbalo 20 až 30 tisíc odborníkov so špecifickými znalosťami a skúsenosťami, vrátane kybernetickej bezpečnosti. V kontexte nového zákona o kybernetickej bezpečnosti, ktorý reaguje na prijatie európskej smernice NIS2, však dopyt po manažéroch kybernetickej bezpečnosti bude naďalej rásť. Jedným z riešení je oslovenie externej bezpečnostnej firmy. Ako si vybrať overeného dodávateľa a na čo sa zamerať?
Na zabezpečenie firemných systémov a citlivých údajov či predchádzanie rozsiahlym výpadkom z jednej strany tlačí trh, z druhej legislatíva. Ak firma kybernetickú bezpečnosť zanedbáva alebo odkladá, v konečnom dôsledku zaplatí viac. Ak totiž uplynie lehota stanovená zákonom na vykonanie analýzy aktuálneho stavu kybernetickej bezpečnosti, aktualizáciu interných procesov, zavedenie pravidelných školení zamestnancov či implementáciu nových technológií a bezpečnostných opatrení, hrozia jej sankcie za neplnenie povinností. Navyše, vzhľadom na nedostatok odborníkov na trhu môže nastať situácia, keď dopyt po kvalitných dodávateľoch prevýši ponuku, čo povedie k ďalšiemu zdražovaniu služieb a obmedzenej dostupnosti expertov.
Výhody a nevýhody externého dodávateľa
Externí dodávatelia kybernetickej bezpečnosti majú, prirodzene, svoje výhody aj nevýhody. Jednou z hlavných výhod outsourcovanej kybernetickej bezpečnosti je úspora nákladov v porovnaní s investíciou do vlastného bezpečnostného a dostatočne kvalifikovaného tímu. Dodávatelia dokážu firmám ponúknuť široké spektrum odborníkov s aktuálnymi znalosťami technológií a hrozieb, ktoré sa neustále vyvíjajú. Tieto odborné znalosti môžu byť mimoriadne cenné najmä pre menšie podniky, ktoré si nemôžu dovoliť najať a vyškoliť vlastný interný bezpečnostný tím.
Externý tím má zvyčajne aj prístup k špecializovaným nástrojom a technológiám, ktoré mu umožňujú včas odhaliť hrozby a presnejšie na ne reagovať. Rovnako ako sa vyvíjajú metódy hackerov, aj firmy musia držať krok s najnovšími nástrojmi a softvérom. Outsourcing bezpečnostných služieb umožňuje podnikom tieto technológie využívať bez dodatočných nákladov a zložitostí spojených s ich zavedením a prevádzkou.
Externí dodávatelia navyše často ponúkajú vysokú škálovateľnosť svojich služieb. Znamená to, že spoločnosti môžu úroveň zabezpečenia prispôsobovať svojim aktuálnym potrebám a meniacim sa podmienkam na trhu. Ako odberateľ tak môžete počas väčšiny roka využívať napríklad základný balík služieb a v období zvýšeného rizika (napr. počas zavádzania novej legislatívy) si doobjednať pokročilé zabezpečenie alebo služby nad rámec štandardnej zmluvy. Externý dodávateľ vám tak umožňuje efektívne reagovať na sezónne či špecifické hrozby. To isté platí aj pre expandujúce firmy, u ktorých spolu s rastom zvyčajne rastú aj nároky na zabezpečenie.
Nevýhody spolupráce s externými dodávateľmi kybernetickej bezpečnosti nemožno podceňovať. Medzi najväčšie riziká patrí možná strata kontroly nad internými procesmi a citlivými údajmi, keďže spolupráca s treťou stranou vždy otvára otázku dôvery a prístupu dodávateľa k interným dátam. Firma by preto mala byť pri výbere mimoriadne obozretná a uzavrieť zmluvu len s overeným dodávateľom, ktorý má adekvátne certifikácie a referencie.
Často sa taktiež stáva, že nie všetky interné požiadavky na bezpečnosť možno outsourcovať – niektoré špecifické regulačné či prevádzkové požiadavky si vyžadujú kombináciu interného a externého riešenia. V takých prípadoch by mali interní zamestnanci plniť rolu supervízorov, ktorí dohliadajú na plnenie dohodnutých služieb, vyhodnocujú výstupy a poskytujú spätnú väzbu pomocou interného monitoringu. Externý odborník má síce jasnú prioritu – zabezpečiť ochranu dát – ale na rozdiel od interného pracovníka nemá hlboké znalosti o vašom biznise, organizačných nuansách ani každodennej prevádzke.
Outsourcované služby môžu niekedy spôsobiť aj komunikačné problémy. Firmy by preto mali od začiatku nastaviť jasné komunikačné kanály a zaistiť, že budú pravidelne a včas informované o stave svojej kybernetickej bezpečnosti.
Ďalšou nevýhodou je závislosť na dodávateľovi, čo môže byť problém najmä v prípade, že dôjde k oneskoreniu alebo zlyhaniu služby, prípadne k nesúladu v očakávaniach medzi firmou a dodávateľom. Ak dodávateľ nezvládne reagovať na bezpečnostný incident, firma nemusí byť schopná situáciu operatívne riešiť vlastnými silami. Z tohto dôvodu je nevyhnutné mať vopred zmluvne ošetrené podmienky dostupnosti a kvality služieb (tzv. SLA – Service Level Agreement) a dbať na ich dôsledné dodržiavanie
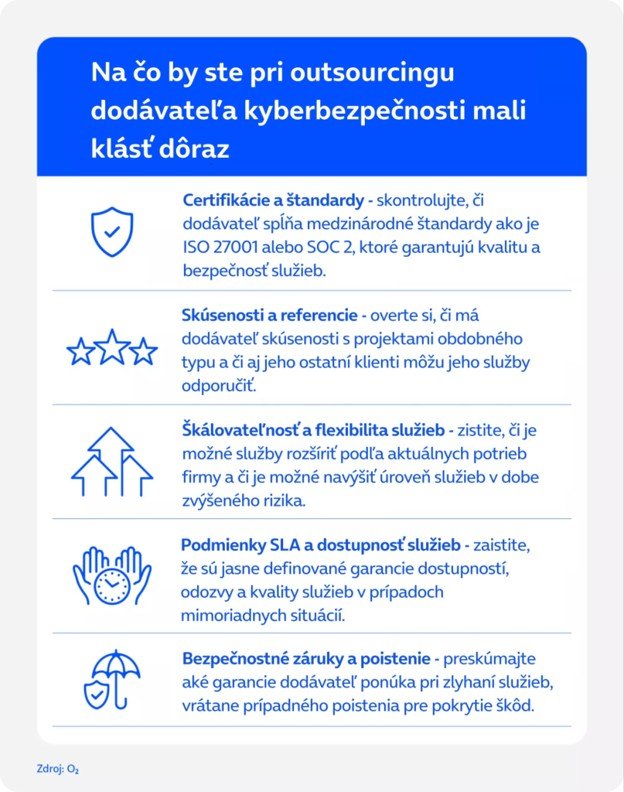
Aké otázky by ste mali pri výbere položiť?
Aké certifikácie a štandardy kybernetickej bezpečnosti dodržiavate?
Z odpovede zistíte, či dodávateľ spĺňa dôležité štandardy, ako sú ISO 27001 alebo SOC 2, ktoré garantujú kvalitu a zodpovednosť za bezpečnostné opatrenia.
Napríklad vo fintechovej firme môže byť dodržiavanie štandardov SOC 2 alebo GDPR kľúčové pre ochranu citlivých údajov klientov.
Bez dodávateľa s týmito certifikátmi by firma riskovala nesúlad s reguláciami, a tým aj možné právne postihy.
Môžete nám poskytnúť referencie od firiem podobného rozsahu?
Môžete nám poskytnúť referencie od firiem podobného rozsahu?
Pozitívne referencie od podobných spoločností potvrdzujú spoľahlivosť a kompetencie dodávateľa.
IT spoločnosť, ktorá prešla kybernetickým útokom, môže potvrdiť rýchlu a efektívnu reakciu dodávateľa pri zmiernení útoku.
Referencie ukazujú nielen výsledky spolupráce, ale aj to, či má dodávateľ skúsenosti s podobnými problémami a je schopný adekvátne reagovať na hrozby.
Aké máte skúsenosti so špecifickými typmi kybernetických hrozieb, ktorým by mohla naša firma čeliť?
Podrobná odpoveď môže preukázať, že dodávateľ rozumie konkrétnemu rizikovému profilu vašej firmy a dokáže poskytnúť primeranú ochranu. Napríklad firma zameraná na vývoj softvéru bude potrebovať ochranu pred útokmi na aplikačnú vrstvu, zatiaľ čo zdravotnícke zariadenie musí dbať na ochranu citlivých osobných údajov pacientov. Dodávateľ s praktickými skúsenosťami v danom odvetví tak môže ponúknuť riešenie presne podľa potrieb vašej spoločnosti.
Sú vaše služby škálovateľné? Môžeme v prípade potreby služby rozšíriť?
Schopnosť flexibilne reagovať na rôzne úrovne rizika zabezpečí, že budete mať potrebnú podporu nielen počas bežnej prevádzky, ale aj v období zvýšeného rizika. Počas rastu firmy, keď expandujete na nové trhy a zvyšuje sa objem spracovávaných dát, vám dodávateľ, ktorý zvládne rozšíriť zabezpečenie, môže ušetriť čas aj náklady. Nebudete tak nútení hľadať nového dodávateľa v kritickom momente rastu.
Aká je dostupnosť služieb a reakčná doba podľa SLA? Ako rýchlo reagujete na bezpečnostné incidenty?
Rýchla reakcia na incidenty môže výrazne znížiť možné škody. Firma, ktorá čelí ransomware útoku, ocení dodávateľa, ktorý má garantovanú 24/7 podporu a môže okamžite zasiahnuť. Podmienky SLA by mali obsahovať jasné záväzky k reakčnej dobe, aby mala firma istotu, že jej bude v prípade krízovej situácie k dispozícii.
Aké poistenie ponúkate v prípade zlyhania služby alebo útoku, ktorý nezvládnete odvrátiť?
Poistenie proti prípadným škodám môže byť cennou zárukou a dokazuje, že dodávateľ berie svoju zodpovednosť vážne. Poistenie škôd vzniknutých počas DDoS útoku môže firme zabezpečiť kompenzáciu za prestoje alebo za stratené obchodné príležitosti. Takéto poistenie by mohlo zmierniť dopady na zisky a pomôcť firme rýchlejšie sa z útoku zotaviť.
Kto konkrétne bude za našu firmu zodpovedný a aký bude náš prístup k pracovníkom zabezpečujúcim našu bezpečnosť?
Osobná zodpovednosť konkrétnych zamestnancov a možnosť kontaktu priamo s nimi môže zvýšiť dôveru a spoluprácu medzi firmou a dodávateľom. Ak má firma priamy kontakt na špecialistu, ktorý ju má na starosti, môže v prípade potreby bez prieťahov riešiť konkrétne problémy a upravovať bezpečnostné opatrenia podľa aktuálnych potrieb.
Aké konkrétne nástroje a technológie používate a ako zabezpečujete ich aktuálnosť?
Moderné technológie a pravidelná aktualizácia nástrojov sú kľúčové pre efektívnu ochranu pred novými hrozbami. Dodávateľ, ktorý používa pravidelne aktualizované nástroje na detekciu hrozieb dokáže odhaliť aj najnovšie typy malvéru, čo znižuje riziko prelomenia bezpečnosti.
Ako prebieha pravidelné reportovanie a komunikácia o stave bezpečnosti?
Transparentné a pravidelné reportovanie poskytuje prehľad o tom, ako dobre je vaša firma chránená a či sú hrozby pod kontrolou. Firma, ktorá pravidelne dostáva správy s prehľadom aktivít, identifikovaných hrozieb a reakcií na ne, môže lepšie vyhodnotiť efektivitu investícií do kyberbezpečnosti a včas sa rozhodnúť pre prípadné zmeny alebo vylepšenia.
Aké sú vaše podmienky a flexibilita v prípade, že by sme potrebovali zmeniť rozsah alebo ukončiť spoluprácu?
Táto informácia je dôležitá pre dlhodobú stratégiu firmy a zabezpečenie flexibility pri zmene dodávateľa, ak by to bolo potrebné. Firma, ktorá počas rastu expanduje do zahraničia alebo rozširuje produktové portfólio, môže potrebovať pokročilejšiu úroveň zabezpečenia. Flexibilný dodávateľ, ktorý je pripravený na postupné zvyšovanie služieb alebo rýchlu zmenu podľa potrieb, umožní firme plynulý rast bez nutnosti hľadať nového poskytovateľa v kritickom momente.
Čo si z článku odniesť?
Na Slovensku je nedostatok odborníkov na kybernetickú bezpečnosť, čo núti firmy outsourcovať bezpečnostné služby, najmä po zavedení legislatívy NIS2.
Ak firma odkladá implementáciu kybernetických opatrení, môže čeliť nielen vysokým pokutám, ale aj vyšším nákladom na služby.
Outsourcing bezpečnostných služieb umožňuje firmám využívať najnovšie technológie a flexibilne reagovať na sezónne i špecifické bezpečnostné riziká bez nutnosti investovať do vlastného tímu.
Spolupráca s externým dodávateľom môže priniesť problémy, ako je obmedzená kontrola nad citlivými dátami a potenciálne komunikačné prekážky.
Kľúčové je overiť certifikácie, referencie, flexibilitu služieb, podmienky SLA a transparentnosť v správach a komunikácii o bezpečnosti, aby bolo zabezpečené, že vybraný dodávateľ spĺňa všetky požiadavky firmy.
